

AIエージェントの「スキル」、安全に使えていますか?
最近、Claude CodeやGemini CLIといったAIエージェントに機能を追加できる「Skills(スキル)」という仕組みが広まっています。ちょっとしたスクリプトを組み合わせて動作を拡張できる、とても便利な存在なんですが……調べてみたら、その安全性について少し心配になるデータを見つけてしまいました。
42,447件のSkillsを対象にした大規模調査によると、全体の**26.1%**に脆弱性が含まれており、**5.2%**が悪意ある意図を持つと判定されたそうです。この数字、正直かなり驚きました。「便利だから使う」という感覚でインストールしていたら、知らないうちにリスクを抱えてしまうかもしれない、ということですよね。
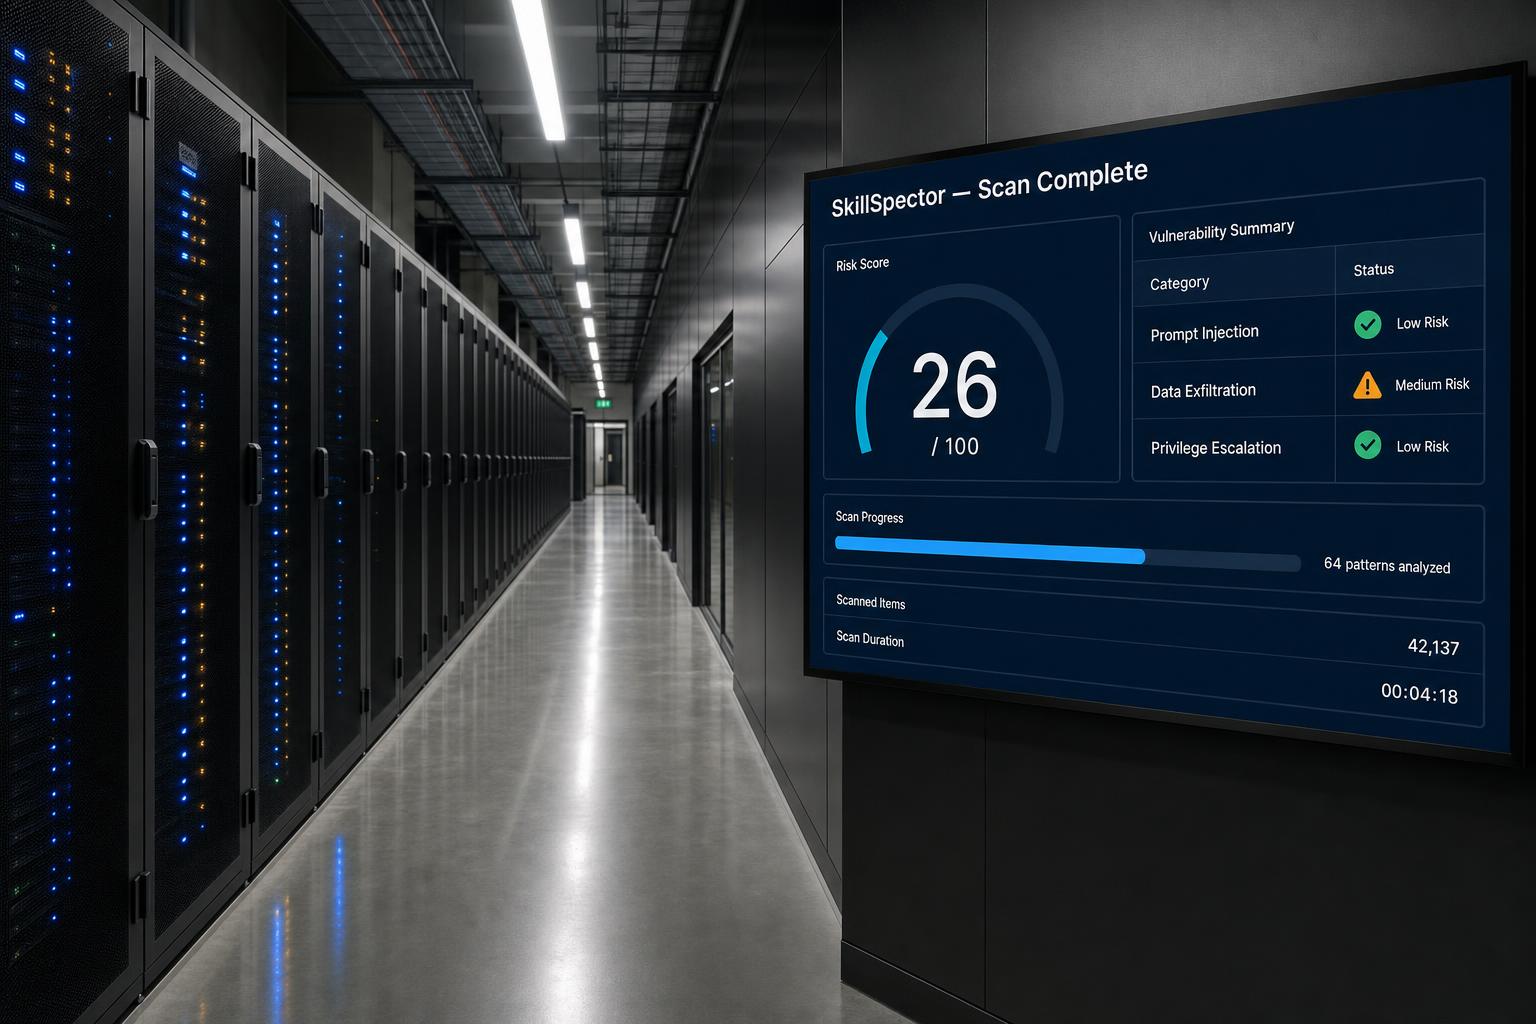
そこで注目しているのが、NVIDIAがGitHubで公開しているオープンソースのセキュリティスキャナー「**SkillSpector**」です。プロンプトインジェクション(AIへの不正な命令注入)やデータ外部送信、権限昇格など16カテゴリ・64パターンの脆弱性を検出でき、スキャン結果は0〜100のリスクスコアと明確な判定で出力されます。
スキャン手法は静的解析とLLMによる意味解析の2段階で、ディレクトリ・ZIPファイル・Git URLなど幅広い形式に対応。結果はJSON・Markdownなどで受け取れるので、開発フローにも組み込みやすそうだと感じています。ゼロ幅文字や右から左への文字上書きといった、目に見えにくい隠し命令まで検出できるというのも、地味に頼もしいポイントです。
AIエージェントを活用する機会がこれからどんどん増えていくことを考えると、「インストール前にスキャンする」という習慣が当たり前になっていくのかもしれません。みなさんの現場でも、ぜひ意識してみてください。
#AIエージェント #セキュリティ #SkillSpector